
Cabinet d'avocats pour votre mise en conformité avec la directive NIS2
Conformité NIS 2 :
obligations, entreprises concernées et mise en conformité
La directive NIS 2 (directive (UE) 2022/2555 du 14 décembre 2022) impose à environ 15 000 entités publiques et privées en France de gérer leurs risques de cybersécurité, de notifier leurs incidents à l’ANSSI et d’impliquer leur direction.
15 000
entités concernées en France, contre environ 500 sous NIS 1
10 M€ ou 2 %
du chiffre d’affaires mondial : amende maximale pour une entité essentielle
24 h
pour adresser une alerte précoce à l’ANSSI après un incident important
Ils nous font confiance.


En bref : se mettre en conformité NIS 2 en six étapes
Votre entreprise est-elle concernée par NIS 2 ? Faites vérifier votre situation par un avocat.
NIS 2 en bref : ce qui change par rapport à NIS 1
NIS 2 remplace la directive NIS 1 de 2016. Elle multiplie le nombre d’organisations régulées, fait entrer la cybersécurité dans la responsabilité des dirigeants et harmonise des sanctions jusqu’ici fixées pays par pays. Elle couvre 18 secteurs, répartis entre secteurs hautement critiques (annexe I) et autres secteurs critiques (annexe II).
Les cyberattaques touchent aujourd’hui aussi bien les PME que les collectivités, et le texte en tire les conséquences en faisant de la cybersécurité un sujet de direction générale.
| NIS 1 (2016) | NIS 2 (2022) | |
|---|---|---|
| Entités concernées en France | Environ 500 | Environ 15 000 |
| Secteurs couverts | 6 secteurs en France | 18 secteurs |
| Identification | Désignation par l’État (opérateurs de services essentiels) | Critères de secteur et de taille, appliqués par l’entité elle-même |
| Responsabilité des dirigeants | Non prévue par la directive | Approbation, supervision et formation obligatoires (art. 20) |
| Notification des incidents | Sans retard injustifié | Alerte sous 24 h, notification sous 72 h, rapport final sous un mois (art. 23) |
| Sanctions | Fixées par chaque État | Jusqu’à 10 M€ ou 2 % du CA mondial (art. 34) |
Sources : rapport du Sénat n° 393 (2024-2025) ; directive (UE) 2022/2555.
Où en est la transposition de NIS 2 en France ?
Dernière mise à jour : octobre 2026
NIS 2 ne s’applique pas encore en France : sa loi de transposition, dite « loi Résilience », qui transpose aussi la directive REC et le volet directive de DORA, n’est pas définitivement adoptée.
Adopté par le Sénat le 12 mars 2025 et voté par la commission spéciale de l’Assemblée nationale le 10 septembre 2025, le texte devait être examiné en séance le 7 octobre 2026 ; cet examen a été reporté la veille, sans nouvelle date. Selon l’ANSSI, NIS 2 n’entrera en vigueur qu’une fois la loi, ses décrets et ses arrêtés publiés. Contrairement à ce qu’affirment certains sites, aucune loi de transposition n’a été promulguée.
Depuis le 24 novembre 2025, les entités qui se savent concernées peuvent toutefois effectuer un préenregistrement NIS 2 auprès de l’ANSSI sur la plateforme MonEspaceNIS2. Cette démarche volontaire facilitera l’enregistrement obligatoire. L’agence invite les organisations à engager les chantiers de mise en conformité sans attendre la loi.
Qui est concerné par NIS 2 ?
Une entité est concernée par NIS 2 lorsqu’elle exerce dans l’Union une activité listée aux annexes I ou II de la directive et atteint au moins la taille d’une entreprise moyenne. Elle est alors classée entité essentielle ou entité importante.
Les trois critères d'application de NIS 2
Critère 1
Activité dans l'Union
Fournir ses services ou exercer ses activités dans l’Union européenne.
+
Critère 2
Secteur
Exercer une activité listée à l’annexe I ou à l’annexe II de la directive (voir les 18 secteurs ci-dessous).
+
Critère 3
Taille
Au moins 50 salariés, ou un chiffre d’affaires annuel et un total de bilan tous deux supérieurs à 10 millions d’euros (article 2 de NIS 2 et recommandation 2003/361/CE).
Les 18 secteurs visés par NIS 2
Annexe I · secteurs hautement critiques
- Énergie
- Transports
- Banque
- Infrastructures des marchés financiers
- Santé
- Eau potable
- Eaux usées
- Infrastructures numériques
- Services TIC aux entreprises
- Administration publique
- Espace
Annexe II · autres secteurs critiques
- Services postaux
- Déchets
- Chimie
- Alimentation
- Fabrication
- Fournisseurs numériques
- Recherche
Entité essentielle ou entité importante
La qualification détermine l’intensité du contrôle, le plafond d’amende et le risque d’interdiction d’exercer.
Entité essentielle
Annexe I, au-delà des plafonds de la moyenne entreprise
Qui
Les entités de l’annexe I comptant au moins 250 salariés, ou réalisant un chiffre d’affaires supérieur à 50 millions d’euros et un total de bilan supérieur à 43 millions d’euros (article 3)
Contrôle
A priori et a posteriori
Amende maximale
10 M€ ou 2 % du chiffre d’affaires mondial
Dirigeants
Risque d’interdiction d’exercer
Entité importante
Toutes les autres entités concernées
Qui
Toutes les autres entités concernées, dont l’ensemble des entités de l’annexe II (hors spécificités de la loi relative à la résilience des infrastructures critiques et au renforcement de la cybersécurité)
Contrôle
A posteriori seulement
Amende maximale
7 M€ ou 1,4 % du chiffre d’affaires mondial
Dirigeants
Pas d’interdiction d’exercer
Dans les deux cas, les obligations de fond sont identiques : seule l’intensité du contrôle et des sanctions varie.
Pour vérifier votre éligibilité en droit français, utilisez le simulateur NIS 2 de l’ANSSI, que l’agence met à jour au fil de la transposition par la loi relative à la résilience des infrastructures critiques et au renforcement de la cybersécurité.
Les cas particuliers : petites entités, groupes et collectivités territoriales
Entités visées quelle que soit leur taille
Fournisseurs de communications électroniques publics, prestataires de services de confiance, registres de noms de domaine et fournisseurs DNS, administrations centrales, entités critiques au sens de la directive REC. Certaines, comme les fournisseurs DNS, sont d’office essentielles.
Groupes
Les seuils s’apprécient en principe en intégrant les entreprises liées ou partenaires ; une filiale modeste peut donc être concernée du fait de son groupe.
Collectivités territoriales
Le projet de loi initial visait près de 1 500 collectivités, groupements et organismes, dont toutes les régions, tous les départements et les communes de plus de 30 000 habitants. Ce périmètre pourrait encore évoluer à l’Assemblée nationale.
Les prestataires concernés par ricochet
Client soumis à NIS 2
Entité régulée
Tenue de sécuriser sa chaîne d’approvisionnement (article 21).
Exigences de sécurité imposées par contrat
Prestataire hors champ
Éditeur SaaS, infogérant, hébergeur
Applique les exigences de NIS 2 que son client lui impose par contrat.
Un éditeur SaaS, un infogérant ou un hébergeur hors champ peut devoir appliquer les exigences de NIS 2 : ses clients régulés, tenus de sécuriser leur chaîne d’approvisionnement (article 21), les lui imposent par contrat. Beaucoup de ces prestataires sont d’ailleurs directement visés, l’informatique en nuage, les centres de données et les services gérés figurant à l’annexe I.
Le test d'éligibilité de l'ANSSI
Le simulateur NIS 2 de l’ANSSI, disponible sur MesServicesCyber, donne une première indication. Ses résultats restent indicatifs : il ne remplace pas une qualification juridique, notamment pour les groupes et les cas limites.
Suis-je concerné ? Trois cas pratiques
La qualification NIS 2 dépend de l’activité exercée, des clients servis et des produits mis sur le marché, et pas seulement de la taille. Les trois entreprises ci-dessous sont fictives ; elles sont issues du webinar NIS 2, DORA, CRA organisé par le cabinet en juin 2026.
Test rapide
Votre entreprise est-elle concernée par NIS 2 ?
Quelques questions, construites à partir des articles 2 et 3 de la directive (hors spécificités de la loi française de transposition).
Résultat indicatif
Ce test ne remplace pas une qualification juridique, notamment pour les groupes et les cas limites. Pour une vérification plus détaillée, utilisez le simulateur NIS 2 de l'ANSSI.
Les cas pratiques du webinar
Choisissez une entreprise fictive pour voir son raisonnement
Profil
Messagerie sécurisée en SaaS et on-premise pour banques, hôpitaux et assureurs ; 450 salariés, 120 M€ de CA
NIS 2
Oui
Entité essentielle (cloud, annexe I, au-delà de 250 salariés)
DORA
Indirectement
Exigences imposées par ses clients financiers
CRA
Oui
Pour la version on-premise ; SaaS pur à analyser
Fournisseur de services d’informatique en nuage, elle relève de l’annexe I. Avec 450 salariés, elle dépasse les plafonds de la moyenne entreprise : c’est une entité essentielle. Elle n’est pas une entité financière au sens de DORA, mais ses clients bancaires et assureurs lui imposeront par contrat les exigences du règlement. Sa version on-premise est un produit soumis au CRA ; le cas de l’offre SaaS seule appelle une analyse au cas par cas.
Profil
Équipements électroniques connectés pour l’après-vente automobile (autoradios, traceurs GPS, caméras) ; 320 salariés, 85 M€ de CA
NIS 2
Oui
Entité importante (fabrication, annexe II)
DORA
Non
Hors secteur financier
CRA
Oui
Produits comportant des éléments numériques
Fabricant d’équipements électroniques, elle relève du secteur de la fabrication (annexe II). Comme toute entité de l’annexe II, elle reste une entité importante, même au-delà de 250 salariés. Ses produits connectés la placent aussi dans le champ du CRA, mais pas dans celui de DORA.
Profil
Plateforme de financement participatif ; 90 salariés, 18 M€ de CA
NIS 2
Non
Activité absente des annexes
DORA
Oui
Visée à l’art. 2, §1, s)
CRA
Non
Aucun produit numérique mis sur le marché
Le financement participatif ne figure dans aucune annexe de NIS 2 : la plateforme n’y est pas soumise, malgré ses 90 salariés. Elle relève en revanche de DORA, qui vise expressément les prestataires de services de financement participatif. Sans produit numérique mis sur le marché, elle échappe au CRA.
Entité essentielle, importante ou prestataire concerné par ricochet ? La qualification conditionne toutes vos obligations.
Se mettre en conformité NIS 2 : obligations et étapes
Se mettre en conformité NIS 2 consiste à qualifier son entité, faire porter la démarche par la direction, gérer les risques de cybersécurité sur les dix domaines de l’article 21, sécuriser ses fournisseurs, organiser la notification des incidents et pouvoir prouver l’ensemble en cas de contrôle. Ces obligations de fond valent pour les entités essentielles comme pour les entités importantes ; seule l’intensité du contrôle varie.
01
Étape 1. Qualifier votre entité
La qualification repose sur le secteur, la taille et l’appartenance éventuelle à un groupe, et aboutit au classement en entité essentielle ou importante (voir qui est concerné et les cas pratiques). Elle détermine le niveau de contrôle et les sanctions encourues.
02
Étape 2. Impliquer la direction (article 20)
Les organes de direction doivent approuver les mesures de gestion des risques en matière de cybersécurité, superviser leur mise en œuvre et suivre une formation. Ils peuvent être tenus responsables des manquements de l’entité à l’article 21. Cela se traduit par une validation formelle de la politique de sécurité, un compte rendu régulier à la direction et des formations documentées.
03
Étape 3. Cartographier et gérer les risques (article 21)
On cartographie avant d’agir : actifs, systèmes, dépendances et menaces, pour proportionner les mesures au risque réel. L’article 21 fixe, selon une approche « tous risques », dix domaines minimaux :
- politiques d’analyse des risques et de sécurité des systèmes d’information ;
- gestion des incidents ;
- continuité des activités (sauvegardes, reprise, gestion de crise) ;
- sécurité de la chaîne d’approvisionnement ;
- sécurité de l’acquisition, du développement et de la maintenance des systèmes, y compris le traitement des vulnérabilités ;
- évaluation de l’efficacité des mesures ;
- cyberhygiène et formation à la cybersécurité ;
- cryptographie et, le cas échéant, chiffrement ;
- sécurité des ressources humaines, contrôle d’accès et gestion des actifs ;
- authentification à plusieurs facteurs et communications sécurisées.
Ces mesures recoupent largement la norme ISO 27001 et l’article 32 du RGPD, ce qui permet de mutualiser les chantiers. Depuis le 17 mars 2026, l’ANSSI publie le Référentiel Cyber France (ReCyF), qui détaille les mesures qu’elle recommande pour atteindre les objectifs de NIS 2.
04
Étape 4. Sécuriser vos fournisseurs et sous-traitants
La sécurité de la chaîne d’approvisionnement est une obligation à part entière : l’entité doit tenir compte des vulnérabilités de chaque fournisseur direct et de la qualité de ses pratiques de cybersécurité (article 21, §3). Cela suppose d’identifier les prestataires critiques, de prévoir des clauses de sécurité dans vos contrats informatiques (niveau de sécurité, droits d’audit, délais de notification, réversibilité) et de les suivre dans la durée.
05
Étape 5. Détecter et notifier les incidents (article 23)
Tout incident important doit être signalé à l’ANSSI dans des délais courts : alerte précoce dans les 24 heures après en avoir eu connaissance, notification de l’incident dans les 72 heures, rapport final au plus tard un mois après cette notification. L’autorité peut demander un rapport intermédiaire entre-temps. Tenir ces délais suppose une procédure écrite, une cellule de crise identifiée et des critères de qualification définis à l’avance. L’enregistrement auprès de l’ANSSI, déjà possible sur MonEspaceNIS2, constitue la première formalité.
06
Étape 6. Contrôler, tester et documenter
Les entités essentielles peuvent faire l’objet d’inspections sur place, d’audits de sécurité et de demandes de preuves ; les entités importantes, d’un contrôle après incident ou signalement (articles 32 et 33). Dans les deux cas, l’entité doit pouvoir produire ses preuves : politiques écrites, décisions de la direction, résultats d’audits, exercices de crise, registre des incidents.
L'audit NIS 2 du cabinet
Accompagnement NIS 2
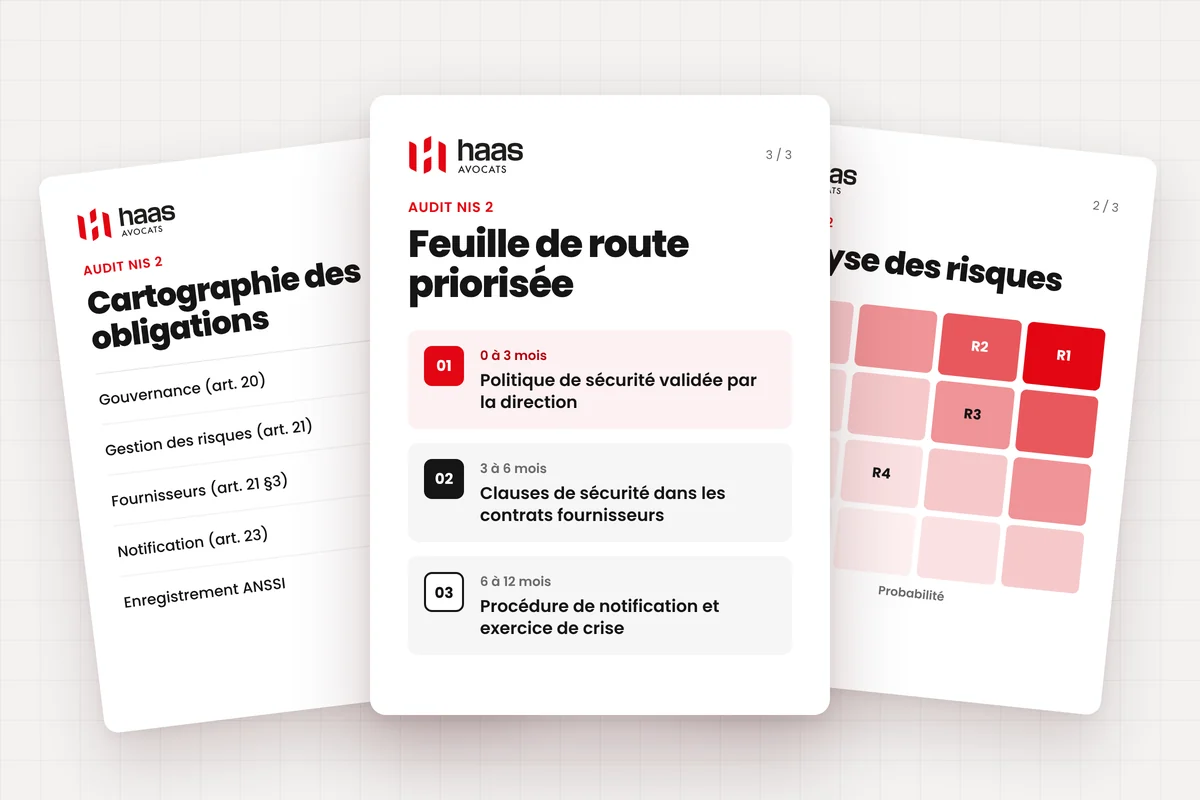
Le cabinet propose un audit NIS 2 pour mesurer l’écart entre ces exigences et votre organisation, puis fixer les priorités.
L’audit commence par la qualification de votre entité : essentielle, importante ou hors champ. Il passe ensuite en revue la gouvernance, la gestion des risques, la sécurité des fournisseurs et la notification des incidents, et débouche sur un plan d’actions priorisé. Il mobilise les pôles Data et IT du cabinet, qui traitent ensemble la cybersécurité, la protection des données et les contrats prestataires. Le cabinet s’appuie sur 30 ans d’expérience en droit du numérique.
Sanctions : ce que risquent l'entreprise et ses dirigeants
Une entité essentielle encourt une amende pouvant atteindre 10 millions d’euros ou 2 % de son chiffre d’affaires annuel mondial, une entité importante 7 millions d’euros ou 1,4 %, le montant le plus élevé étant retenu (article 34). La directive impose aux États des plafonds au moins égaux à ces montants : ceux applicables en France seront fixés par la loi de transposition.
Entité essentielle
10 M€ ou 2 %
du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu
Entité importante
7 M€ ou 1,4 %
du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu
L’autorité dispose aussi d’avertissements, d’injonctions et peut ordonner de rendre publics les manquements. Pour les seules entités essentielles, elle peut désigner un responsable du contrôle et, en dernier recours, si ses injonctions restent sans effet, suspendre une certification ou une autorisation, voire demander l’interdiction temporaire d’exercer des fonctions de direction (article 32, §5). Les dirigeants peuvent en outre être tenus responsables de leurs propres manquements (articles 20 et 32).
NIS 2, DORA, CRA, RGPD : comment les textes s'articulent
NIS 2, DORA et le CRA ne reposent pas sur la même logique : NIS 2 vise une activité, DORA l’appartenance au secteur financier, le CRA un produit mis sur le marché. Une même entreprise peut donc relever de plusieurs textes à la fois, comme le montrent les cas pratiques.
| Texte | Logique du texte | Qui est visé | Seuil de taille |
|---|---|---|---|
| NIS 2 | L’activité exercée | Entités des secteurs hautement critiques et critiques | Oui |
| DORA | L’appartenance au secteur financier | Entités financières et certains prestataires TIC | Non |
| CRA | Le produit mis sur le marché | Fabricants, importateurs et distributeurs de produits comportant des éléments numériques | Non |
DORA et NIS 2
« DORA est lex specialis vis-à-vis de NIS 2 pour le secteur financier : les entités financières suivent DORA en priorité. NIS 2 reste applicable en complément pour les aspects non couverts. » Le règlement DORA s’applique depuis le 17 janvier 2025 ; le cabinet détaille ses enjeux pour le secteur bancaire et assurantiel.
CRA et NIS 2
Les deux textes se cumulent : une entreprise d’énergie qui fabrique et exploite des équipements numériques critiques applique NIS 2 à son activité d’opérateur et le CRA aux produits qu’elle met sur le marché. Entré en vigueur le 10 décembre 2024, le CRA impose le signalement des vulnérabilités depuis le 11 septembre 2026 et l’essentiel de ses obligations à compter du 11 décembre 2027.
RGPD et NIS 2
Un même incident peut exiger deux notifications : à l’ANSSI au titre de NIS 2, et à la CNIL dans les 72 heures au titre de l’article 33 du RGPD si des données personnelles sont touchées. Il est préférable de coordonner les deux procédures, en lien avec votre conformité RGPD.
Pour aller plus loin, consultez notre analyse de l’articulation entre NIS 2, DORA et le CRA.
Dirigeants : votre responsabilité est engagée. Faites le point avec un avocat.
FAQ sur la conformité NIS 2
La directive NIS 2 est-elle applicable en France aujourd'hui ?
Pas encore. La loi Résilience, qui transpose NIS 2, a été adoptée par le Sénat mais attend son examen en séance à l’Assemblée nationale, prévu initialement le 7 octobre 2026 mais reporté. Les obligations de NIS 2 s’appliqueront en France après publication de la loi et de ses textes d’application. L’ANSSI recommande toutefois d’engager la mise en conformité sans attendre.
Comment savoir si mon entreprise est concernée par NIS 2 ?
Vérifiez trois points : votre activité figure-t-elle aux annexes I ou II, l’exercez-vous dans l’Union, et atteignez-vous la taille d’une entreprise moyenne (au moins 50 salariés, ou chiffre d’affaires et bilan supérieurs à 10 millions d’euros) ? Le test de l’ANSSI donne une première indication ; groupes et cas limites justifient une analyse juridique.
Quelle différence entre entité essentielle et entité importante ?
Les entités essentielles sont les grandes entreprises des secteurs hautement critiques et certains acteurs visés quelle que soit leur taille ; toutes les autres entités concernées sont importantes. Les obligations de fond sont identiques ; les entités essentielles s’exposent en revanche à un contrôle a priori, à des amendes plus élevées et, pour leurs dirigeants, à un risque d’interdiction d’exercer.
Une entreprise certifiée ISO 27001 est-elle conforme à NIS 2 ?
Elle part avec une base solide, la norme couvrant une grande partie des mesures de l’article 21. La certification n’emporte toutefois pas, à elle seule, la conformité : il faut vérifier les points propres à NIS 2, comme l’implication et la formation de la direction, les délais de notification à l’ANSSI et la sécurité de la chaîne d’approvisionnement.
Les prestataires SaaS sont-ils concernés par NIS 2 ?
Oui, de deux façons. Un éditeur SaaS peut être directement soumis à NIS 2 s’il fournit un service d’informatique en nuage et atteint les seuils : c’est le cas de CipherCloud, entité essentielle dans nos cas pratiques. Hors champ, il reste concerné par ricochet, ses clients régulés lui imposant des exigences de sécurité par contrat.
Une entité soumise à DORA doit-elle aussi appliquer NIS 2 ?
Pour son activité financière, elle applique d’abord DORA, texte spécial qui prévaut sur NIS 2 dans le secteur financier. NIS 2 continue néanmoins de s’appliquer, en complément, sur les aspects que DORA ne couvre pas. Une banque ou un assureur a donc intérêt à cartographier les deux régimes plutôt qu’à présumer que DORA suffit.
Le dirigeant peut-il être personnellement sanctionné ?
Oui. Les organes de direction approuvent les mesures de cybersécurité, en supervisent la mise en œuvre et peuvent être tenus responsables des manquements de l’entité (article 20). Pour une entité essentielle, l’autorité peut aller jusqu’à demander l’interdiction temporaire d’exercer des fonctions de direction, lorsque ses injonctions restent sans effet.