
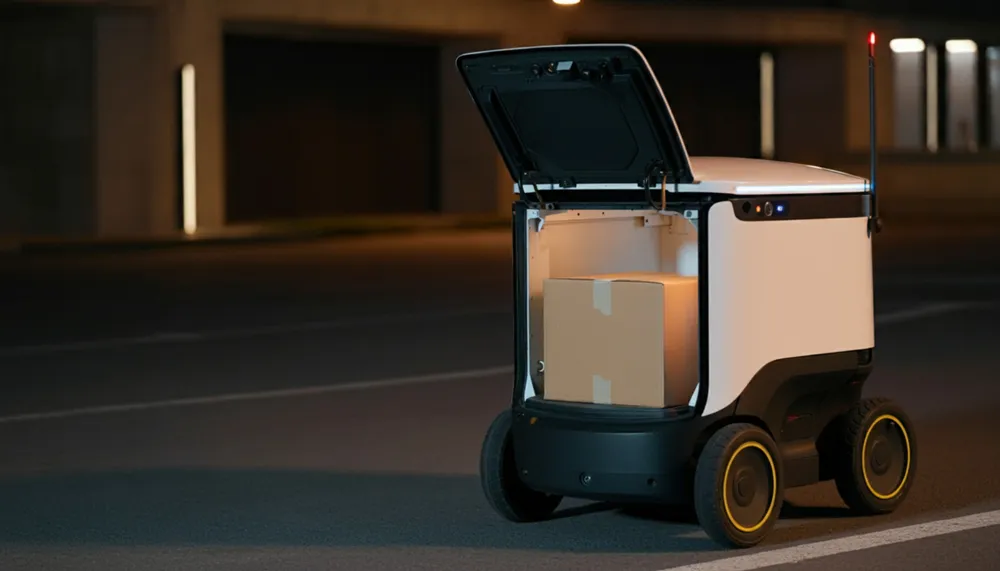
Nulle main humaine à bord, quelques caméras, un lidar qui balaie l’espace, et un opérateur invisible qui veille à distance. Cette scène n’appartient plus à la fiction : depuis l’été 2026, elle a un cadre juridique.
Deux textes, apparemment étrangers l’un à l’autre, se rejoignent autour de ces machines. D’un côté, un arrêté français du 28 juillet 2026 ouvre la voie à leur homologation routière. De l’autre, un règlement européen, le Cyber Resilience Act, impose à ces objets connectés une discipline de cybersécurité dont les premières échéances sont déjà derrière nous. L’entreprise qui déploie un robot livreur ne joue donc pas sur un seul tableau : elle doit satisfaire un code de la route repensé et un code de la cybersécurité tout neuf. C’est cette double contrainte que la présente contribution se propose d’éclairer, exemples à l’appui.
Le robot entre dans le code de la route
Jusqu’à l’été 2026, le petit robot livreur était un objet juridique introuvable : ni piéton, ni véhicule au sens classique, il circulait dans un vide réglementaire qui décourageait tout déploiement sérieux. L’arrêté du 28 juillet 2026, publié au Journal officiel le 7 août, met fin à cette indétermination. Il modifie l’arrêté du 17 août 2016 relatif à la réception des véhicules de catégorie L et rattache ces robots à cette catégorie, celle qui accueille déjà tricycles et quadricycles à moteur.
Le changement est plus profond qu’il n’y paraît. En faisant du robot un véhicule homologable, le texte lui applique la logique de la réception routière : un modèle se prouve avant de rouler. Deux voies s’offrent au constructeur, homologuer un modèle pour produire une petite série, ou homologuer chaque machine individuellement, la procédure suivant celle d’un véhicule routier.
Un gabarit qui surprend
On imagine volontiers le robot livreur comme une glacière sur roulettes. La réalité réglementaire est bien plus large : selon leur catégorie, ces engins pourront mesurer jusqu’à 4 mètres de long, 2 mètres de large et 2,5 mètres de haut, pour une charge utile atteignant 1 000 kg et une autonomie de plusieurs dizaines de kilomètres. Autrement dit, la même catégorie juridique abrite le petit coursier de trottoir de quartier et un véritable fourgon miniature sans conducteur.
| EXEMPLE PRATIQUE — le distributeur qui sous-estime son engin Une enseigne de grande distribution commande un robot de 3,5 mètres capable de transporter 800 kg de courses pour desservir un quartier résidentiel. Elle raisonne « chariot autonome ». Or, à ce gabarit, l’engin relève pleinement de la réception routière de catégorie L : impossible de le mettre en service sans homologation en bonne et due forme. La leçon : le réflexe « petit robot, petites obligations » est trompeur. La qualification juridique se détermine par les caractéristiques techniques réelles, jamais par l’intuition commerciale. |
Circuler, oui, mais sous conditions
La liberté de circulation reste encadrée par quatre garde-fous. Le robot roule sur la chaussée, non sur les trottoirs. Sa circulation demeure supervisée à distance, un opérateur humain suivant en continu l’évolution de la machine pour garantir un haut niveau de sécurité. Les collectivités territoriales définissent les zones ou itinéraires autorisés. Enfin, chaque véhicule circule dans le strict respect de son cadre d’homologation.
Cette architecture crée une géographie de la conformité à géométrie variable : ce qui est permis dans une commune ne l’est pas nécessairement dans la commune voisine.
| EXEMPLE PRATIQUE — le déploiement multi-villes Un opérateur de livraison lance un service dans trois agglomérations. La première a délimité des itinéraires précis ; la deuxième n’a rien prévu ; la troisième interdit la chaussée sur son hypercentre. Le même robot, homologué à l’identique, se trouve donc autorisé, en attente, ou interdit selon l’adresse de livraison. La leçon : le déploiement national se pilote commune par commune. Une cartographie des autorisations locales devient un préalable opérationnel, au même titre que l’homologation elle-même. |
Un mot, enfin, sur ce que l’arrêté dit sans le développer : ces véhicules sont également soumis aux exigences en matière de cybersécurité et de protection des données personnelles. La phrase est brève, ses conséquences considerables. C’est le pont vers le second texte.
Le Cyber Resilience Act, ou la cybersécurité par construction
Le règlement (UE) 2024/2847, adopté le 23 octobre 2024 et connu sous le nom de Cyber Resilience Act, pose des exigences horizontales de cybersécurité pour tous les produits comportant des éléments numériques mis sur le marché de l’Union. Un robot livreur, borné de capteurs, de logiciels embarqués et souvent d’intelligence artificielle, en relève sans discussion possible.
Le calendrier mérite qu’on s’y arrête, car il réserve un piège. Les exigences principales du texte, conception sécurisée, évaluation de conformité, marquage CE, ne s’appliqueront qu’à partir du 11 décembre 2027. Mais les obligations de signalement prévues à l’article 14 sont, elles, entrées en vigueur dès le 11 septembre 2026. Elles visent tous les produits déjà présents sur le marché, y compris ceux commercialisés avant cette date. La conséquence est nette : une entreprise peut être soumise à des obligations de signalement pour une flotte qu’elle exploite déjà, sans attendre l’échéance de 2027.
Deux événements à signaler, trois délais à tenir
L’article 14 impose au fabricant de notifier deux catégories d’événements : les vulnérabilités activement exploitées, pour lesquelles il existe des preuves fiables d’exploitation par un acteur malveillant, et les incidents graves affectant la sécurité du produit, ceux qui nuisent ou risquent de nuire à la disponibilité, à l’authenticité, à l’intégrité ou à la confidentialité de données ou de fonctions sensibles.
Le signalement s’organise en trois temps, sur une horloge impitoyable :
| Étape | Délai | Contenu attendu |
| Alerte précoce | 24 heures après prise de connaissance | Nature de l’événement, États membres concernés |
| Notification complète | 72 heures après prise de connaissance | Informations techniques, mesures correctives ou d’atténuation |
| Rapport final | 14 jours après un correctif (vulnérabilité) ou 1 mois après la notification à 72 h (incident) | Description détaillée, impact, mesures appliquées |
Les notifications transitent par une plateforme unique, la Single Reporting Platform opérée par l’ENISA. Le fabricant notifie une seule fois : le CSIRT désigné comme coordinateur se charge ensuite de diffuser l’information aux autres CSIRT et à l’ENISA. Le fabricant doit également informer les utilisateurs affectés de la vulnérabilité ou de l’incident, et des mesures d’atténuation disponibles.
| EXEMPLE PRATIQUE — les 24 heures qui décident de tout Un samedi à 18 h, l’équipe sécurité d’un fabricant reçoit un signalement crédible : une faille de son module de navigation est activement exploitée pour détourner des robots de leur trajet. L’alerte précoce est due dans les 24 heures, week-end compris. Sans astreinte ni procédure d’escalade pré-établie, l’entreprise découvre le lundi matin qu’elle est déjà hors délai. La leçon : l’obligation ne connaît ni jour férié ni fuseau de confort. C’est la date et l’heure de prise de connaissance qui déclenchent le compte à rebours. D’où l’intérêt vital d’un registre horodaté et d’une astreinte organisée. |
Qui doit signaler ? La question du statut
Toutes les obligations ne pèsent pas sur tout le monde de la même manière. Le CRA distingue fabricant, importateur et distributeur, chaque statut emportant des devoirs propres. Une entreprise de logistique se croit volontiers simple utilisatrice de ses robots ; elle peut, en réalité, avoir endossé sans le savoir un rôle plus exigeant.
| EXEMPLE PRATIQUE — l’utilisateur qui devient fabricant sans le savoir Un opérateur importe des robots d’un constructeur asiatique, puis y installe sa propre surcouche logicielle de pilotage et les commercialise sous sa marque auprès de commerçants. En apposant son nom et en modifiant substantiellement le produit, il bascule du statut de simple déployeur à celui de fabricant au sens du CRA, avec la charge complète des obligations de l’article 14. La leçon : la qualification ne dépend pas de l’étiquette qu’on se donne, mais des actes accomplis sur le produit. Marque apposée et modification substantielle sont deux bascules classiques vers le statut de fabricant. |
Le montant des sanctions achève de fixer les idées : le non-respect des obligations de signalement peut entraîner des sanctions administratives atteignant 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial du fabricant. On mesure l’écart entre le coût d’une procédure interne bien huilée et celui d’un manquement.
Homologation et cyber-résilience : le double check-list du praticien
La difficulté, pour l’entreprise, tient à la rencontre de deux logiques qui n’ont pas le même rythme ni la même autorité de référence : une homologation routière nationale, pilotée par les autorités de réception et les collectivités, et une conformité cyber européenne, arrimée à l’ENISA et aux CSIRT. Les traiter en silos serait une erreur ; elles se conjuguent sur le même engin.
Avant la mise en circulation
- Qualifier son statut CRA. Déterminer si l’on agit comme fabricant, importateur ou distributeur, car les obligations en découlent directement.
- Cartographier le parc. Recenser tous les robots connectés mis sur le marché de l’Union, y compris les produits hérités encore en service, pour identifier ceux qui relèvent de l’article 14.
- Identifier le CSIRT compétent. Pour un fabricant établi dans l’Union, celui de l’État membre où se prennent les décisions de cybersécurité ; pour un fabricant hors Union, suivre l’ordre de priorité de l’article 14 (représentant autorisé, puis importateur, distributeur, localisation des utilisateurs).
- Préparer l’homologation routière. Engager les démarches auprès des autorités compétentes et anticiper les autorisations de circulation auprès des collectivités concernées.
Pendant l’exploitation
- Un dispositif de détection et de triage capable de repérer une vulnérabilité exploitée ou un incident grave dans un délai compatible avec l’horizon de 24 heures.
- Un chemin d’escalade interne avec un responsable du signalement CRA clairement désigné et des procédures de validation et de soumission éprouvées.
- Un registre de prise de connaissance horodaté, puisque c’est cette date qui déclenche les délais réglementaires.
- Un mécanisme d’information des utilisateurs affectés en cas de vulnérabilité ou d’incident.
- Une supervision à distance opérationnelle et documentée, comme l’exige l’arrêté du 28 juillet 2026.
| EXEMPLE PRATIQUE — la clause contractuelle qui sauve la mise Un distributeur exploite des robots fournis par un tiers. Une faille survient. Le contrat d’acquisition ne dit rien du partage des rôles CRA : qui détecte, qui qualifie l’incident, qui notifie dans les 24 heures, qui informe les utilisateurs ? Chacun se renvoie la responsabilité pendant que l’horloge tourne. La leçon : la répartition des obligations de signalement se négocie et s’écrit avant l’incident. Une clause dédiant les rôles, les délais internes et les flux d’information entre fournisseur et exploitant vaut, le jour venu, bien mieux qu’un échange d’accusations. |
Ce qu’il faut retenir
Le robot livreur autonome n’est plus un objet de démonstration : il est devenu un produit régulé, saisi par deux ordres juridiques qui se complètent. La France lui ouvre la route, l’Europe lui impose une hygiène cyber. Pour l’entreprise, la réussite d’un déploiement ne se jouera pas seulement sur la technologie embarquée, mais sur sa capacité à tenir ensemble ces deux exigences.
Trois points méritent d’être gravés : la qualification juridique du robot dépend de ses caractéristiques réelles et non de son apparence ; les obligations de signalement du CRA sont déjà en vigueur et ne connaissent pas de trêve ; et la maîtrise des délais, 24 heures, 72 heures, rapport final, se prépare en amont, jamais dans l’urgence de l’incident.
Une question sur le CRA, les objets connectés ou les robots livreurs ?
Le déploiement d’un robot livreur autonome soulève des questions qui se répondent bien mieux avant la mise en service qu’après un incident. Qualification du statut au regard du CRA, sécurisation des contrats fournisseurs et de la répartition des obligations de signalement, procédures d’escalade et registre de prise de connaissance, articulation avec l’homologation routière et les autorisations locales, protection des données personnelles captées par les robots : autant de sujets où l’anticipation fait la différence.
***
Le cabinet HAAS Avocats est spécialisé depuis trente ans en droit des nouvelles technologies et de la propriété intellectuelle. Il accompagne de nombreux acteurs du numérique dans le cadre de leurs problématiques judiciaires et extrajudiciaires relatives au droit de la protection des données. Dans un monde incertain, choisissez de vous faire accompagner par un cabinet d’avocats fiables. Pour nous contacter, cliquez ici.

